KI-gestützte Cyberangriffe 2026: Deepfakes, synthetische Identitäten und die Folgen für Unternehmen
TLDR: Ein nordkoreanisches Hackerkollektiv setzte 2025 in Live-Zoom-Calls Deepfake-Videos von Führungskräften ein, um Mitarbeitende zur Installation von Schadsoftware zu bewegen. Öffentlich wurde der Fall erst im März 2026, als Cloudflare seinen Bedrohungsbericht veröffentlichte, fast ein Jahr nach den eigentlichen Angriffen. Diese Verzögerung ist kein Zufall, sondern Teil eines grösseren Musters: Generative KI senkte die Kosten für Social Engineering drastisch und machte aus punktuellen Betrugsversuchen eine industrialisierte Angriffskette, deren volles Ausmass Sicherheitsforscher:innen erst mit erheblichem zeitlichem Abstand rekonstruieren konnten.
Wenn der Videocall keinen Beweis mehr lieferte
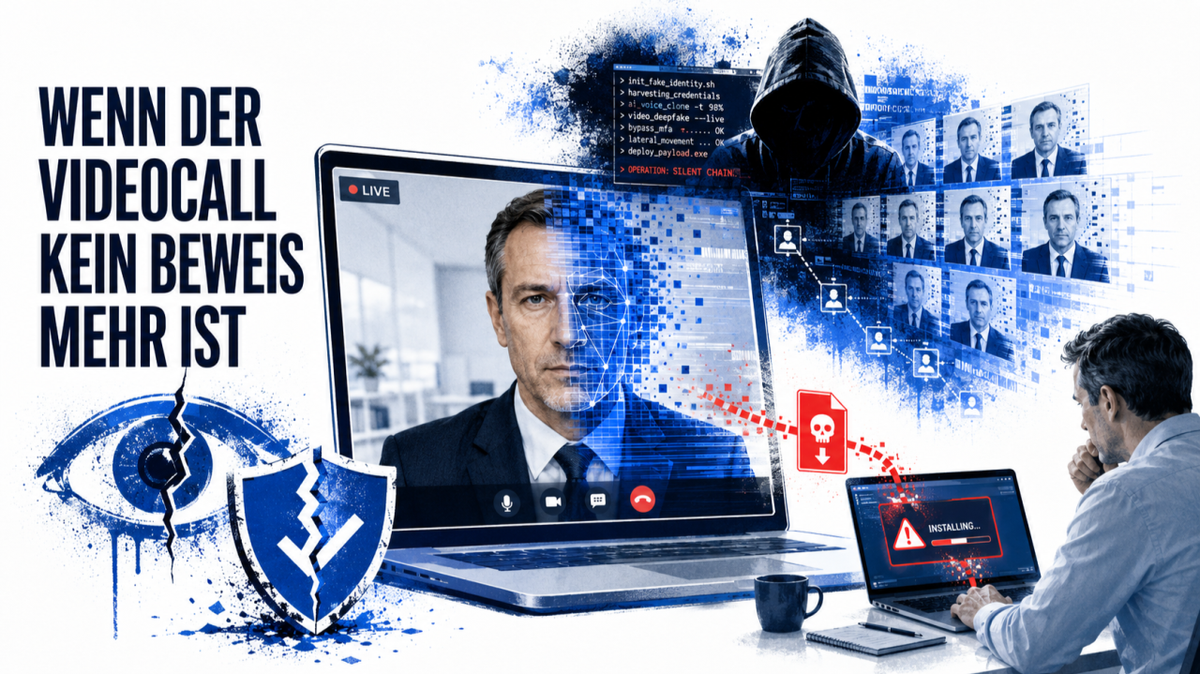
Die nordkoreanische Gruppe PutridSlug nutzte 2025 gefälschte Video- und Audiospuren, um sich in Zoom-Calls als Führungskräfte auszugeben. Techmitarbeitende installierten daraufhin Schadcode, der anschliessend finanziellen Diebstahl ermöglichte. Öffentlich bekannt wurde dieser und ähnliche Fälle jedoch erst im März 2026, als Cloudflares Cloudforce-One-Team seinen Bedrohungsbericht 2026 veröffentlichte. Der Bericht dokumentierte, wie nordkoreanische Akteure Deepfake-Profile und gefälschte Identitäten nutzten, um sich in westliche Lohnbuchhaltungen einzuschleusen.
Der zeitliche Abstand zwischen Vorfall und Aufdeckung erklärt sich aus der Natur dieser Angriffe. Anders als ein Datenleck, das oft sofort sichtbar wird, hinterliessen die Deepfake-Operationen kaum forensische Spuren im klassischen Sinn. Die Angreifer agierten monatelang unauffällig, teils als scheinbar reguläre Remote-Mitarbeitende innerhalb der Lohnbuchhaltung eines Unternehmens. Erst die systematische Auswertung von Telemetriedaten über ein ganzes Jahr, wie sie Cloudflare mit Einblick in rund 20 Prozent des globalen Webverkehrs vornahm, machte das Muster erkennbar. Einzelne betroffene Unternehmen hatten oft gar nicht die Möglichkeit, den Vorfall in den richtigen Kontext einzuordnen, weil ihnen die Vergleichsfälle fehlten.
Damit fiel rückblickend ein Prinzip weg, auf das sich Unternehmen 2025 noch stillschweigend verlassen hatten: Ein Live-Bild einer Person galt als Identitätsnachweis. Die Angreifer nutzten Echtzeit-Rendering, bei dem das gefälschte Gesicht während des Sprechens berechnet wurde. Für das menschliche Auge war der Unterschied zur echten Person zum Zeitpunkt der Angriffe kaum erkennbar, und er ist es bis heute nicht.
Die wichtigsten Punkte
- Nordkoreanische Gruppen wie PutridSlug setzten 2025 Echtzeit-Deepfakes in Videocalls ein, öffentlich bekannt wurde dies aber erst im März 2026
- Die Verzögerung entstand durch fehlende forensische Spuren, monatelange unauffällige Tarnung und den langen Publikationszyklus grosser Bedrohungsberichte
- Wer sich 2025 nur auf aktuelle Warnmeldungen verliess, arbeitete mit einem strukturell veralteten Lagebild
- Phishing-Angriffe mit generativ-KI-Anteil stiegen laut Marktdaten um über 1000 Prozent, ebenfalls erst rückwirkend über aggregierte Daten sichtbar
- Synthetische Identitäten mit aufgebauter Historie etablierten sich als eigenständige Bedrohungskategorie
- Ein Live-Videocall lieferte ab 2025 keinen verlässlichen Identitätsnachweis mehr
- Vorbereitung durch Codewörter, Zero-Trust-Prozesse und geübte Krisenreaktion entschied darüber, ob ein Vorfall eingedämmt blieb oder eskalierte
-WERBUNG- lerne KI von Grund auf - ohne Hype, mit viel Praxisbezug
https://www.linkedin.com/embeds/publishingEmbed.html?articleId=8966440112652618693&li_theme=light
Warum die Aufdeckung strukturell verzögert war
Der Publikationszyklus grosser Bedrohungsberichte folgt einem festen Muster, das die Verzögerung zusätzlich erklärt. Sicherheitsanbieter sammelten 2025 Telemetriedaten, werteten sie über Monate aus und stimmten die Veröffentlichung häufig mit betroffenen Organisationen und teils mit Strafverfolgungsbehörden ab, bevor Details öffentlich wurden. Bei DeepStrike zeigte sich ein ähnliches Bild: Der dokumentierte Anstieg generativ-KI-getriebener Phishing-Angriffe um 1265 Prozent wurde erst rückwirkend sichtbar, nachdem genügend Vorfälle über einen längeren Zeitraum aggregiert worden waren.
Diese Verzögerung hatte eine Konsequenz, die für Unternehmen heute relevant bleibt: Wer sich 2025 ausschliesslich auf aktuelle Warnmeldungen verliess, agierte mit einem systematisch veralteten Lagebild. Die eigentliche Bedrohung war zum Zeitpunkt der Berichterstattung bereits ein Jahr alt und hatte sich in der Zwischenzeit weiterentwickelt.
Angreifer nutzten diesen blinden Fleck gezielt aus. Sie scrapten LinkedIn-Profile, Firmenwebsites und öffentliche Register, um Organigramme, Lieferantenbeziehungen und den Kommunikationsstil von Führungskräften zu rekonstruieren, lange bevor die erste Nachricht überhaupt verschickt wurde. Parallel bauten sie synthetische Identitäten mit Historie auf, die über Wochen Konten eröffneten und Vertrauen aufbauten, bevor sie für Betrug oder Spionage aktiviert wurden. Ergänzt wurde dies durch Multi-Vektor-Angriffe, bei denen SMS, Messaging-Plattformen und Anrufe kombiniert wurden, um über Tage oder Wochen Glaubwürdigkeit aufzubauen, bevor die eigentliche Forderung kam. Für Mitarbeitende war die Manipulation dadurch strukturell schwerer erkennbar, weil sie sich nicht in einem einzigen verdächtigen Moment zeigte, sondern in einer über Zeit gestreckten, plausibel wirkenden Beziehung.
Was Unternehmen daraus lernen mussten
Der naheliegende Reflex, mehr Sensibilisierungstraining, griff zu kurz. Das eigentliche Problem war nicht mangelndes Bewusstsein, sondern ein Verifikationsmodell, das auf visueller und akustischer Erkennung beruhte und genau dort ausgehebelt wurde. Notwendig wurde ein Zero-Trust-Prinzip für kritische Entscheidungen: Zahlungsfreigaben, Passwortrücksetzungen und Zugriffsänderungen durften nicht mehr allein auf Basis eines Videocalls oder Anrufs erfolgen, sondern brauchten einen zweiten, unabhängigen Kanal.
Unternehmen, die vorab Codewörter zwischen Führungskräften und Finanzteams vereinbart hatten, konnten Identität ausserhalb der kompromittierten Kommunikationsform bestätigen. Technisch ergänzten Liveness-Detection-Systeme diesen Schutz: Sie analysierten Mikrostrukturen der Haut, Lichtreflexion und Tippverhalten, um zwischen realer Person und Rendering zu unterscheiden. Am wichtigsten erwies sich jedoch die Vorbereitung auf den Ernstfall selbst. Organisationen, die Krisensimulationen mit KI-gestütztem Social Engineering bereits vor 2025 durchgespielt hatten, konnten Vorfälle eindämmen statt sie eskalieren zu lassen. Wer diese Übung erst nach dem ersten erfolgreichen Angriff nachholte, hatte bereits verloren, was am schwersten wiederherzustellen ist: das Grundvertrauen der eigenen Belegschaft in die eigene Kommunikationsinfrastruktur.
Disclaimer
dieser Artikel wurde nach meinem eigenen Wissen und dann mit Recherchen mit KI (Perplexity.Ai und Gemini.Google.com) manuell zusammengestellt und mit Deepl.com/write vereinfacht. Der Text wird dann nochmals von zwei Personen meiner Wahl gelesen und kritisch hinterfragt. Das Bild stammt von KI-generierter Bildgebung (Ideogram/Adobe Firefly). Dieser Artikel ist rein edukativ und erhebt keinen Anspruch auf Vollständigkeit. Bitte melde dich, wenn Du Ungenauigkeiten feststellst, danke.
Fragen zu KI und Digitalen Geschäftsmodellen? #fragRoger Willst du mehr wissen? Sehr gerne komme ich auch bei Dir, bei deiner Firma, deiner ERFA Gruppe oder deinem Verband vorbei und helfe mit einem Workshop oder Input Referat.
Denn ich bin ich nach wie vor überzeugt: Nicht die Frage, welchen Job KI ersetzt, entscheidet über deinen Erfolg, sondern welche Aufgaben du ihr überlässt und wo du selbst Verantwortung übernimmst.
Also wenn Du reden willst, und wenn Du mit mir zusammenarbeiten willst: melde Dich gerne www.rogerbasler.ch
Lass uns gerne mal unverbindlich sprechen. Also wenn ich helfen kann, wende dich gerne an mich #fragRoger und abonnier unseren KI Power Podcast
https://www.linkedin.com/embeds/publishingEmbed.html?articleId=8966440112652618693&li_theme=light
Quellen und weitere Informationen
Cloudflare. (2026, 3. März). 2026 Cloudflare Threat Report: How adversaries are weaponizing the Internet. https://blog.cloudflare.com/2026-threat-report/
DeepStrike. (2025). Phishing Statistics 2025: Costs, AI Attacks & Top Targets. https://deepstrike.io/blogs/Phishing-Statistics-2025
Murphy, H. (2026, 19. Juli). AI supercharges the cyber hacker's toolkit. Financial Times. https://www.ft.com/content/c3e6a250-e785-4c15-b6ea-01e21c895b84