Deepfakes: Kriminelle brauchen keine Vernehmlassung
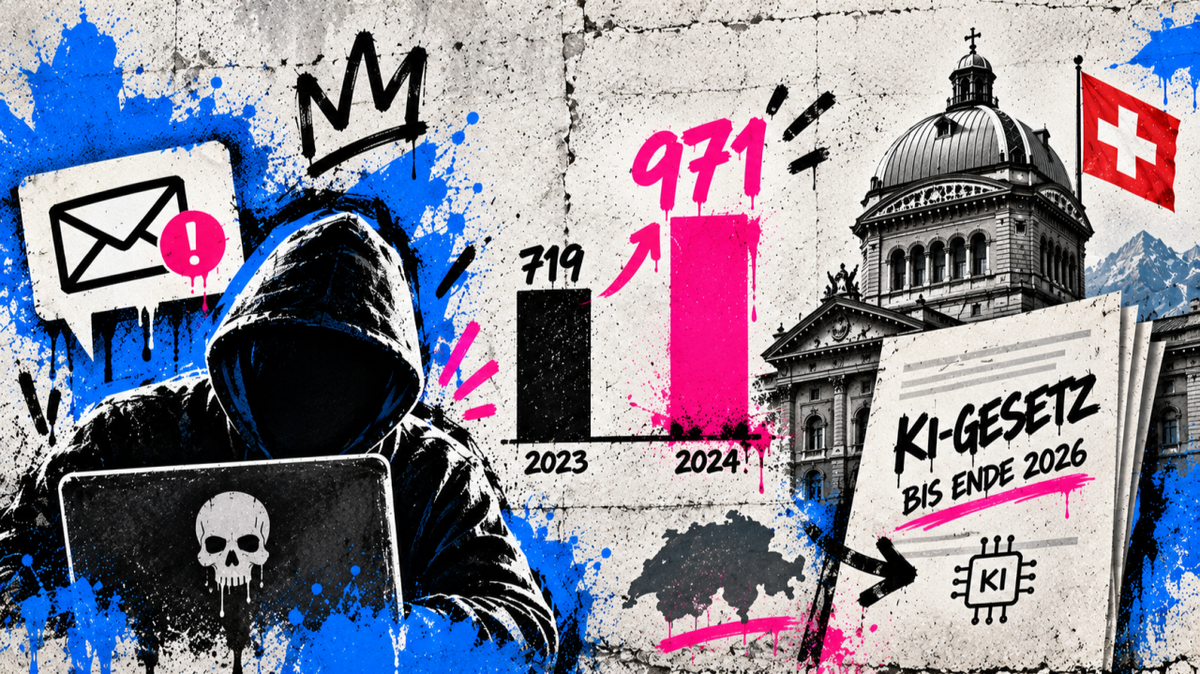
TLDR: CEO-Betrug hat sich beim Bundesamt für Cybersicherheit (BACS) 2025 gegenüber 2024 von 719 auf 971 gemeldete Fälle erhöht, ein Plus von rund 35 Prozent. Gleichzeitig erarbeitet das Bundesamt für Justiz erst bis Ende 2026 eine erste Vernehmlassungsvorlage für eine KI-Regulierung, bis zu einem geltenden Gesetz dürften nach Einschätzung von Fachstellen nochmals mehrere Jahre vergehen. Die Differenz zwischen diesen beiden Zeitachsen ist kein Zufall, sondern zeigt, dass Betrug und Regulierung strukturell unterschiedlich getaktet sind.
Zwei Zeitachsen, eine Lücke
Im Jahr 2025 zählte das Bundesamt für Cybersicherheit 971 gemeldete Fälle von CEO-Betrug, 2024 waren es 719. Ein Plus von rund 35 Prozent in zwölf Monaten. Im selben Zeitraum erhielt das Bundesamt für Justiz den Auftrag, bis Ende 2026, also fast zwei Jahre nach dem Grundsatzentscheid des Bundesrats vom Februar 2025, eine erste Vernehmlassungsvorlage für die Regulierung künstlicher Intelligenz vorzulegen. Nicht ein Gesetz, ein Entwurf, der erst in die Vernehmlassung geht.
Diese Gegenüberstellung liesse sich als Aufruf zu schnellerer Politik lesen. Das greift aber vermutlich zu kurz. Das eigentliche Muster liegt tiefer: Betrug und Regulierung folgen zwei strukturell unterschiedlichen Geschwindigkeiten, und keine gesetzgeberische Beschleunigung wird diesen Abstand grundsätzlich schliessen.
Warum Tempo hier kein Organisationsproblem ist
Ein Gesetzgebungsprozess ist auf Stabilität ausgelegt, nicht auf Reaktionsfähigkeit. Auslegeordnung, Grundsatzentscheid, Vernehmlassungsvorlage, Vernehmlassung, parlamentarische Beratung: Jede Stufe existiert, damit eine Regel für viele Fälle gleichzeitig gilt und nicht laufend revidiert werden muss. Genau diese Eigenschaft macht Recht verlässlich und gleichzeitig langsam.
Kriminelle Akteure unterliegen dieser Logik nicht. Wer eine Nachricht im Namen einer Geschäftsleitung verfasst, muss niemanden konsultieren. Die Methode wird getestet, angepasst und beim nächsten Versuch verbessert, oft innerhalb von Tagen. Das BACS beschreibt genau diese Verschiebung: Die klassische gefälschte E-Mail wird zunehmend durch gezielte psychologische Manipulation ergänzt und mit generativer KI personalisiert. Verändert hat sich also nicht nur das Werkzeug, sondern auch das Tempo, in dem eine funktionierende Masche zirkuliert.
Der entscheidende Unterschied liegt deshalb nicht darin, wer besser reguliert, sondern darauf, auf welcher Ebene die beiden Seiten überhaupt ansetzen. Regulierung adressiert Kategorien: Transparenz, Datenschutz, Nichtdiskriminierung, Aufsicht. CEO-Betrug adressiert einen einzelnen Moment, die Sekunde, in der eine Mitarbeiterin oder ein Mitarbeiter eine dringende Anweisung ausführt, statt sie zu hinterfragen. Ein Gesetz kann diesen Moment nicht regeln, selbst wenn es rechtzeitig vorläge.
Was die Zahlen zusätzlich zeigen
Die Verschiebung lässt sich auch in der Gesamtstatistik nachvollziehen. 2025 gingen beim BACS knapp 65'000 Meldungen ein, im ersten Halbjahr 2026 bereits wieder rund 27'000 freiwillige und 200 meldepflichtige Meldungen zu Angriffen auf kritische Infrastrukturen. CEO-Betrug zählt darin zu den am stärksten wachsenden Kategorien unter den unternehmensbezogenen Meldungen. Rechnungsmanipulationsbetrug, eine verwandte, aber technisch aufwendigere Betrugsform, nahm im gleichen Zeitraum nur leicht zu, von 114 auf 132 Fälle.
Nebenbei: CEO-Betrug braucht nur Vertrauen in eine Hierarchie und Zeitdruck, eine Kombination, die sich mit generativer KI heute in Minuten personalisieren lässt, während früher tagelange Recherche zum Zielunternehmen nötig war. Die regulatorische Antwort darauf entsteht in einem Verfahren, das für andere Risikokategorien konzipiert wurde: Marktzulassung, Produktsicherheit, Diskriminierungsschutz. Nicht für die Sekunde, in der ein Zahlungsauftrag freigegeben wird.
-WERBUNG- sehen wir uns zur LinkedIn Challenge?
Du bist auf LinkedIn sichtbar. Aber aus deinem Profil entstehen zu wenig Anfragen. Vielleicht kommentierst du. Vielleicht postest du. Vielleicht schauen Menschen sogar auf dein Profil. Aber wenn dein Profil nicht sofort zeigt, für wen du relevant bist, bleibt diese Sichtbarkeit oft wirkungslos.
https://www.linkedin.com/embeds/publishingEmbed.html?articleId=8392435474421275514&li_theme=light
Die praktische Verschiebung
Für Unternehmer:innen und Führungskräfte bedeutet das eine Umkehrung der üblichen Erwartung. Solange die Vernehmlassungsvorlage nicht vorliegt und ein Gesetz noch Jahre entfernt ist, kann keine externe Instanz diesen spezifischen Risikotyp abdecken. Die Verantwortung verschiebt sich zwangsläufig auf die Ebene, auf der auch der Angriff stattfindet: interne Freigabeprozesse, klar definierte Eskalationswege bei dringenden Zahlungsanweisungen, und die bewusste Entkopplung von Dringlichkeit und Entscheidung.
Das ist keine Frage von mehr Schulungen, sondern von Prozessarchitektur. Wo eine einzelne Person unter Zeitdruck allein entscheiden kann, bleibt die Schwachstelle bestehen, unabhängig davon, wie ausgefeilt eine künftige KI-Regulierung einmal wird.
Recht reguliert, was wiederholbar ist. CEO-Betrug nutzt genau den Moment, der es nicht ist.
Das wichtigste zum Schluss
- CEO-Betrug stieg 2025 gegenüber 2024 von 719 auf 971 gemeldete Fälle beim BACS, ein Plus von rund 35 Prozent
- Der Bundesrat beauftragte im Februar 2025 das Bundesamt für Justiz mit einer Vernehmlassungsvorlage zur KI-Regulierung, fällig erst Ende 2026
- Bis ein Gesetz tatsächlich gilt, dürfte es nach Einschätzung von Fachstellen nochmals mehrere Jahre dauern
- Regulierung adressiert Kategorien wie Transparenz und Aufsicht, CEO-Betrug adressiert einen einzelnen Entscheidungsmoment innerhalb einer Hierarchie
- Täterschaften testen und verfeinern ihre Methode laufend, ohne Konsultations- oder Genehmigungsprozess
- Die Gesamtzahl der BACS-Meldungen lag 2025 bei knapp 65'000, im ersten Halbjahr 2026 bereits wieder bei rund 27'000
- Wirksamer Schutz entsteht auf Prozessebene im Unternehmen, unabhängig vom Stand der Gesetzgebung
Und darum bin ich nach wie vor überzeugt: Die Zukunft gehört aufgepasst, gerade bei einem Thema wie diesem, wo Prozesssicherheit wichtiger wird als jedes künftige Gesetz. Also wenn Du reden willst, und wenn Du mit mir zusammenarbeiten willst: melde Dich gerne www.rogerbasler.ch
Disclaimer: dieser Artikel wurde nach meinem eigenen Wissen und dann mit Recherchen mit KI (Perplexity.Ai und Gemini.Google.com) manuell zusammengestellt und mit Deepl.com/write vereinfacht. Der Text wird dann nochmals von zwei Personen meiner Wahl gelesen und kritisch hinterfragt. Das Bild stammt aus KI-generierter Bildgebung (Ideogram/Adobe Firefly). Dieser Artikel ist rein edukativ, erhebt keinen Anspruch auf Vollständigkeit und ist keine Rechtsberatung. Bitte melde dich, wenn Du Ungenauigkeiten feststellst, danke.
Quellen und weitere Informationen
SRF. (2026, 19. Januar). Mittels KI zu Millionenbetrug: KI-Stimme-Betrug, Schwyzer Unternehmer verliert Millionen. https://www.srf.ch/news/schweiz/mittels-ki-zu-millionenbetrug-ki-stimme-betrug-schwyzer-unternehmer-verliert-millionen
Parlamentsdienste (sda). (2025, 6. Mai). Nationalrat votiert gegen spezifisches Deepfake-Gesetz. https://www.parlament.ch/de/services/news/Seiten/2025/20250506194308659194158159026_bsd187.aspx
swissinfo. (2026, 11. Juli). KI-Deepfakes: Was die Schweiz dagegen unternimmt. https://www.swissinfo.ch/ger/schweizer-ki/ki-deepfakes-was-die-schweiz-dagegen-unternimmt/91714922
swissinfo. (2026, 7. Juli). How Switzerland is tackling the AI deepfake menace. https://www.swissinfo.ch/eng/swiss-ai/how-switzerland-is-tackling-the-ai-deepfake-menace/91666985
Bundesamt für Cybersicherheit BACS. (2026, 27. Januar). Week 4: "Urgent money transfer" – CEO fraud remains a persistent threat to SMEs. https://www.ncsc.admin.ch/ncsc/en/home/aktuell/im-fokus/2026/wochenrueckblick_4.html
Nau.ch. (2026, 16. Juni). Grünen-Mahaim will Deepfake-Verbot noch dieses Jahr. https://www.nau.ch/politik/bundeshaus/grunen-mahaim-will-deepfake-verbot-noch-dieses-jahr-67139484
Parlament.ch. (2026, September). Aktuelle Session. https://www.parlament.ch/de/ratsbetrieb/sessionen/aktuelle-session