Das Update trug die Hintertür: Wie ein vertrautes Entwicklerwerkzeug zum Angriffspfad wurde
Eine manipulierte Claude-Code-Erweiterung macht sichtbar, warum die Herkunft einer Software noch keine Garantie für ihren tatsächlichen Inhalt ist.
TLDR
Am 29. Oktober 2026 wurde über den Erweiterungsmarktplatz von Cursor manipulierte Software unter dem Namen der Claude-Code-Erweiterung verbreitet. Der Schadcode versuchte, dauerhaft einen SSH-Zugang zu den betroffenen Rechnern einzurichten und Informationen an die Angreifer zu übermitteln. Der Vorfall zeigt, wie ein vertrauenswürdig erscheinender Installations- und Updateprozess zur Verteilung schädlicher Software missbraucht werden kann.
Vertrauen ist Teil der Softwarearchitektur
Wer eine Entwicklungsumgebung verwendet, installiert häufig Erweiterungen.
Sie helfen beim Schreiben von Code, bei der Fehleranalyse und bei der Integration externer Werkzeuge. Viele dieser Erweiterungen werden automatisch aktualisiert, ohne dass Entwickler:innen jede neue Version manuell untersuchen.
Darin liegt ein praktischer Vorteil. Software kann schnell verbessert, Sicherheitsfehler können behoben und neue Funktionen bereitgestellt werden.
Gleichzeitig entsteht eine Vertrauenskette.
Entwickler:innen verlassen sich auf den Anbieter der Erweiterung. Dieser nutzt einen Marktplatz zur Verteilung. Der Marktplatz stellt Versionen bereit, die auf den Rechnern der Nutzer:innen ausgeführt werden.
Wenn ein Glied dieser Kette kompromittiert wird, kann schädlicher Code über denselben Weg verbreitet werden wie ein legitimes Update.
Ein aktueller Sicherheitsvorfall macht dieses Risiko sichtbar.
Was am 29. Oktober passiert ist
Cursor, eine Entwicklungsumgebung mit integrierten KI-Funktionen, meldete eine manipulierte Version der Claude-Code-Erweiterung.
Zwischen ungefähr 02:27 und 13:35 Uhr Pacific Time war die schädliche Software am 29. Oktober über den Cursor-Erweiterungsmarktplatz verfügbar. Das entspricht etwas mehr als elf Stunden.
Cursor schätzte, dass höchstens 5'000 Nutzer:innen betroffen waren.
In der aktualisierten Sicherheitsmeldung identifizierte Cursor die Versionen 2.1.312 und 2.1.313 für Windows und macOS als manipuliert. Die ursprüngliche Meldung hatte zunächst nur Version 2.1.313 genannt.
Anthropic erklärte, dass das Unternehmen die manipulierten Pakete weder erstellt noch veröffentlicht habe und dass die eigenen Systeme nach seinen Erkenntnissen nicht kompromittiert worden seien.
Die Frage, auf welchem Weg Angreifer die manipulierten Pakete veröffentlichen konnten, blieb in den untersuchten Quellen ungeklärt.
Der Mechanismus: Eine Erweiterung erhält lokale Rechte
Eine Entwicklererweiterung ist nicht mit einer gewöhnlichen Textdatei vergleichbar.
Sie enthält ausführbaren Code. Je nach Architektur erhält dieser Zugriff auf Funktionen der Entwicklungsumgebung und auf Ressourcen des lokalen Benutzerkontos.
Dazu können lokale Projektdateien, Quellcode und Entwicklungswerkzeuge gehören.
Die Sicherheitsfirma Phorion untersuchte den manipulierten Erweiterungscode. Nach ihren Erkenntnissen hatten die Angreifer dem bestehenden Programm einen zusätzlichen JavaScript-Abschnitt vorangestellt.
Dieser Abschnitt wurde beim Laden der Erweiterung ausgeführt.
Die ursprüngliche Funktionalität blieb weitgehend erhalten. Für die Nutzer:innen konnte das Werkzeug somit weiterhin wie eine gewöhnliche Claude-Code-Erweiterung aussehen.
Der Schadcode versuchte unter anderem, einen öffentlichen SSH-Schlüssel der Angreifer auf dem Rechner zu hinterlegen, einen dauerhaften Startmechanismus einzurichten und eine Verbindung zu einem externen Server aufzubauen.
SSH ermöglicht grundsätzlich verschlüsselte Fernzugriffe auf Computersysteme. Wird ein fremder Schlüssel als zulässiger Zugang hinterlegt, kann daraus unter bestimmten Bedingungen ein neuer Zugriffspfad entstehen.
Die Erweiterung versuchte ausserdem, Informationen über den Rechner zu sammeln. Dazu gehörten unter anderem Benutzername, Betriebssystem, Rechnername, öffentliche IP-Adresse und die Namen bestimmter Umgebungsvariablen.
Nach der technischen Analyse wurden dabei die Namen potenzieller Geheimnisvariablen gesammelt, nicht deren eigentliche Werte. Das ist eine wichtige Einschränkung gegenüber der Behauptung, sämtliche gespeicherten Zugangsschlüssel seien bereits entwendet worden.
Die Reichweite des Angriffs
- Rund 11 Stunden waren die schädlichen Pakete ungefähr verfügbar.
- Maximal 5'000 Nutzer:innen waren laut Cursor potenziell betroffen.
- 2 Versionen hat Cursor nachträglich als manipuliert identifiziert.
Die Zahl von 5'000 beschreibt keine nachgewiesenen 5'000 erfolgreichen Systemübernahmen. Sie ist die vom Anbieter genannte Obergrenze potenziell betroffener Nutzer:innen.
Auch funktionierte nicht jeder Schritt des Schadcodes wie vorgesehen.
Phorion stellte technische Fehler fest, die das Aktivieren des SSH-Dienstes insbesondere auf vielen macOS- und Windows-Systemen verhinderten. Ohne erreichbaren SSH-Dienst konnte der geplante Fernzugriff in diesen Fällen nicht wie beabsichtigt funktionieren.
Trotzdem konnten andere Bestandteile ausgeführt werden. Dazu gehörten die Ablage des fremden Schlüssels, Persistenzmechanismen und die Übermittlung bestimmter Rechnerinformationen.
Ein späteres Entfernen der Erweiterung beseitigt solche bereits abgelegten Bestandteile nicht zwingend.
Warum KI-Entwicklungsumgebungen besonders sensibel sind
Die betroffene Erweiterung gehört zum Umfeld KI-gestützter Softwareentwicklung. Allerdings gibt es in den vorliegenden Quellen keinen Beleg dafür, dass ein KI-Modell den Angriff selbständig geplant oder ausgeführt hat.
Die schädliche Funktion bestand aus eingeschleustem Programmcode.
Die Bedeutung für KI-Systeme ergibt sich aus den Arbeitsumgebungen, in denen solche Erweiterungen eingesetzt werden.
Entwickler:innen arbeiten häufig mit Projektdateien, Zugangsdaten, Testsystemen und teilweise produktiven Infrastrukturen. Eine kompromittierte Erweiterung kann damit in einer Umgebung laufen, die für die Softwareproduktion eines Unternehmens relevant ist.
Bei zunehmender KI-Automatisierung wird diese Frage noch wichtiger.
Wenn KI-Agenten nicht nur Code vorschlagen, sondern Programme ausführen, Dateien verändern oder externe Systeme bedienen, erweitern sich die möglichen Folgen eines kompromittierten Entwicklungswerkzeugs.
Ein Sicherheitskonzept, das allein auf die Reputation des Anbieters abstellt, reicht dafür nicht aus.
Es muss auch den tatsächlichen Inhalt und die Laufzeitberechtigungen der installierten Komponenten berücksichtigen.
Sichtbare Software, unsichtbare Berechtigungen
Für viele Nutzer:innen ist eine Erweiterung ein kleines Element innerhalb einer grösseren Anwendung.
Ihre Berechtigungen sind dagegen weniger sichtbar.
Diese Diskrepanz prägt den Vorfall.
Die Angreifer mussten nicht zwingend eine neue Anwendung etablieren, die Nutzer:innen erst überzeugen mussten zu installieren. Sie konnten eine bereits vertraute Softwareidentität im Verteilkanal nutzen.
Dadurch verschiebt sich der Ort, an dem Vertrauen missbraucht wird.
Nicht mehr nur die Installation einer unbekannten Anwendung ist riskant. Auch eine vermeintlich gewöhnliche Aktualisierung eines bekannten Werkzeugs kann ein neues Risiko schaffen.
Die Untersuchung betrifft damit eine Grundannahme moderner Softwareökosysteme: Dass eine Komponente mit vertrautem Namen und vertrautem Verteilweg auch weiterhin vertrauenswürdig ist.
Was Unternehmen daraus ableiten können
Aus organisatorischer Sicht entsteht eine direkte Verbindung zwischen Softwarebeschaffung, IT-Sicherheit und Entwicklungspraxis.
Ein Unternehmen kann sorgfältig definieren, welche KI-Modelle und Entwicklungsumgebungen genutzt werden dürfen. Trotzdem bleibt offen, welche Erweiterungen darin laufen und welche lokalen Rechte sie erhalten.
Die Kontrolle über den Einsatz eines KI-Werkzeugs umfasst deshalb auch seine Abhängigkeiten und Vertriebswege.
Für betroffene Cursor-Nutzer:innen empfiehlt der Anbieter, die betroffenen Systeme zu untersuchen, unerlaubte SSH-Schlüssel und Persistenzmechanismen zu entfernen und bei Bedarf zugängliche Anmeldedaten und Sitzungen von einem vertrauenswürdigen System aus zu erneuern.
Die offizielle Sicherheitsmeldung von Cursor enthält dafür technische Prüfschritte und Bereinigungshinweise.
Was noch unbekannt ist
Die verfügbaren Quellen bestätigen die manipulierten Erweiterungen und die untersuchte Schadfunktion.
Nicht vollständig geklärt ist, wie die Täter die manipulierten Pakete über den Marktplatz veröffentlichen konnten. Ebenso wenig erlauben die öffentlichen Angaben eine zuverlässige Aussage darüber, wie viele Systeme tatsächlich dauerhaft übernommen oder wie viele Daten über die beschriebenen Rechnerinformationen hinaus entwendet wurden.
Die Sicherheitsfirma Phorion dokumentierte eigene technische Untersuchungen. Cursor bestätigte den Vorfall und die Verfügbarkeit der betroffenen Versionen. Die Berichterstattung von WIRED ergänzte unabhängige Interviews und die Stellungnahme von Anthropic.
Diese Quellen stützen den Kern des Vorfalls. Sie rechtfertigen aber keine Behauptung, sämtliche potenziell betroffenen Computer seien erfolgreich kompromittiert worden.
Eine vertrauenswürdige Softwareidentität schützt nicht vor Schadcode, wenn ihre Verteilung oder Aktualisierung missbraucht werden kann.
Die wichtigsten Punkte
- Am 29. Oktober 2026 war über den Cursor-Marktplatz rund elf Stunden lang eine manipulierte Claude-Code-Erweiterung verfügbar.
- Cursor nennt maximal 5'000 potenziell betroffene Nutzer:innen, betroffen sind die Versionen 2.1.312 und 2.1.313.
- Der Schadcode versuchte, einen fremden SSH-Schlüssel zu hinterlegen, sich dauerhaft einzurichten und Rechnerinformationen zu übermitteln.
- Gesammelt wurden die Namen von Geheimnisvariablen, nicht deren Werte.
- Anthropic hat die Pakete nach eigenen Angaben weder erstellt noch veröffentlicht.
- Wie die Pakete auf den Marktplatz gelangten und wie viele Systeme tatsächlich übernommen wurden, ist offen.
- Eine vertraute Softwareidentität ersetzt keine Prüfung von Inhalt, Berechtigungen und Vertriebsweg.
Disclaimer
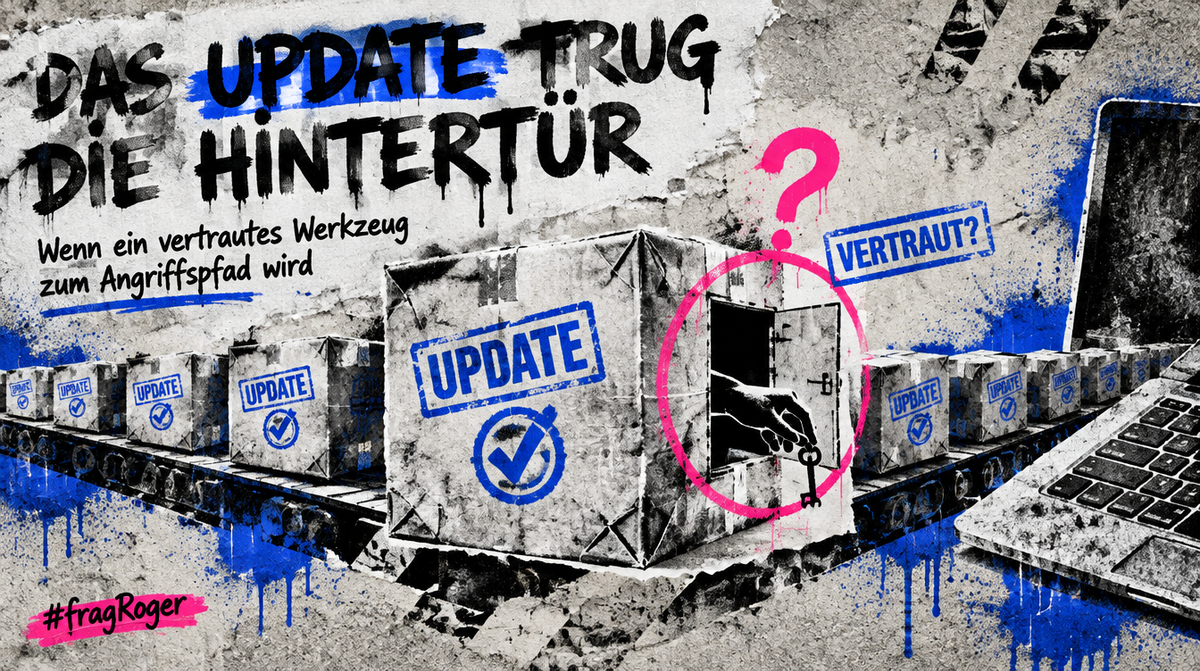
Disclaimer: dieser Artikel wurde nach meinem eigenen Wissen und dann mit Recherchen mit KI (Perplexity.Ai und Gemini.Google.com) manuell zusammengestellt und mit Deepl.com/write vereinfacht. Der Text wird dann nochmals von zwei Personen meiner Wahl gelesen und kritisch hinterfragt. Das Bild stammt von KI-generierter Bildgebung. Dieser Artikel ist rein edukativ und erhebt keinen Anspruch auf Vollständigkeit. Bitte melde dich, wenn Du Ungenauigkeiten feststellst, danke.
Und darum bin ich nach wie vor überzeugt: Die Zukunft gehört nicht mehr dem Tippen und Klicken, sondern dem gemAInsamen arbeiten mit intelligenten Systemen. Wer KI-Werkzeuge einsetzt, sollte auch wissen, was sie auf dem eigenen Rechner dürfen. Also wenn Du reden willst, und wenn Du mit mir zusammenarbeiten willst: melde Dich gerne www.rogerbasler.ch
Quellen
Cursor. (2026, 29. Oktober). Security notice: Malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace. https://prod.cursor.com/blog/claude-code-extension-security-notice
Hall, C., & Phorion Research. (2026, 30. Oktober). Official Claude Code extension compromise: Security advisory. Phorion. https://phorion.io/blog/offical-claude-code-vsx-compromise/
Newman, L. H. (2026, 30. Oktober). A supply chain attack put malicious Anthropic Claude extensions on thousands of devices. WIRED. https://www.wired.com/story/trojan-malware-targets-thousands-of-anthropic-claude-developer-systems/